


3.000+
Clienți activi
14+
Ani de experiență
24/7
Suport tehnic
Protecția datelor cu caracter personal în Moldova: ce cere legea de la firma ta
Legea 195/2024 explicată de responsabilul cu protecția datelor de la IPHOST: ce sunt datele personale, ce obligații ai, când e nevoie de un DPO și ce amenzi există.
Marina Popușoi
CEO IPHOST · Responsabil cu protecția datelor cu caracter personal
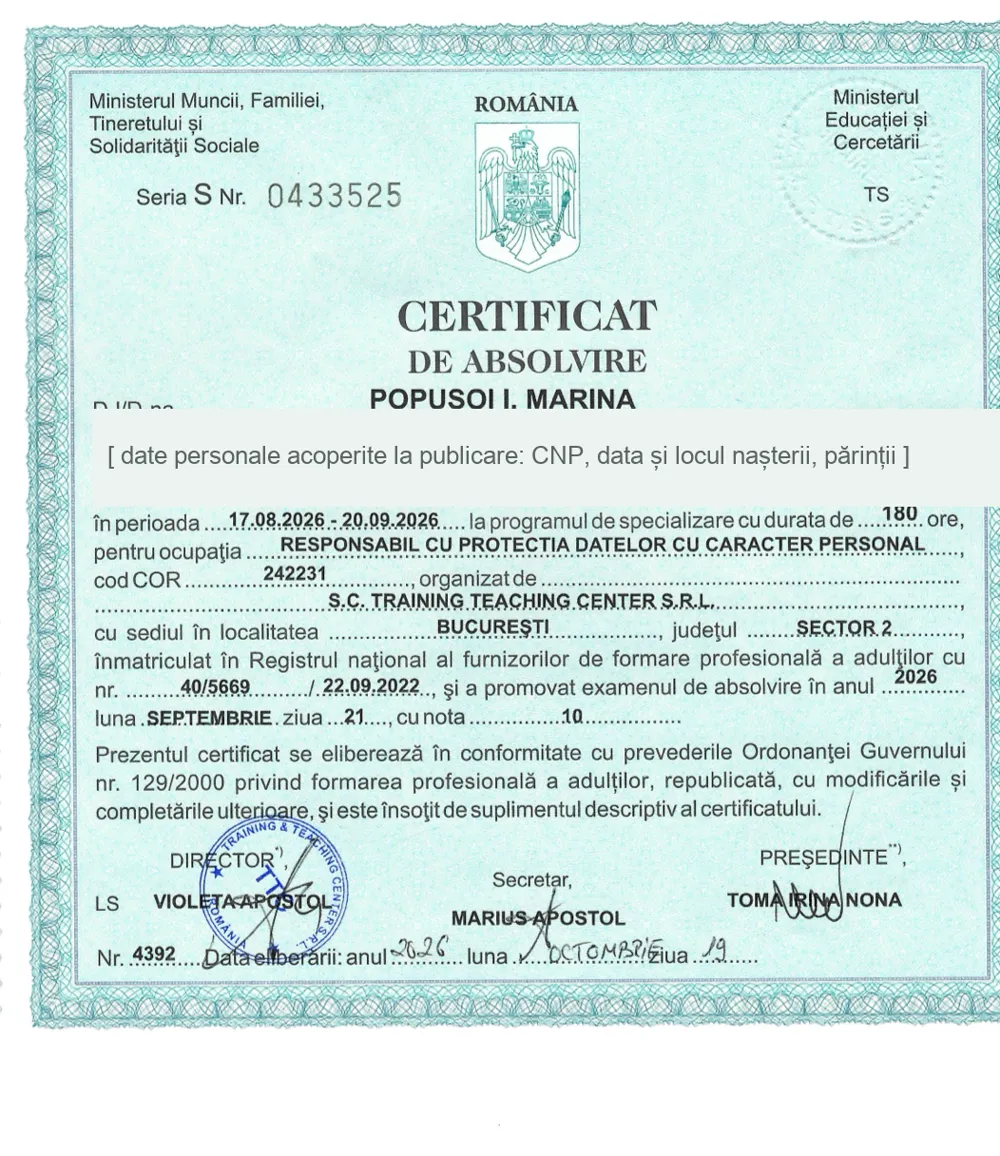
Certificat de absolvire a programului de specializare „Responsabil cu protecția datelor cu caracter personal” (cod COR 242231, 180 de ore, Training Teaching Center, București), emis sub Ministerul Educației și Cercetării și Ministerul Muncii din România, octombrie 2026
Am urmat cursul ca să știu exact ce cere legea de la o firmă care ține datele a mii de clienți pe serverele ei. Ghidul de mai jos este ce aș vrea să fi citit eu la început: fără jargon, cu articolele de lege lângă fiecare obligație.
Actualizat la 3 noiembrie 2026
Ce sunt datele cu caracter personal
Orice informație despre o persoană fizică identificată sau identificabilă. Nu contează dacă o ai într-un CRM, într-un tabel Excel sau în jurnalele serverului: dacă duce la un om anume, este dată cu caracter personal și intră sub lege.
Exemple obișnuite într-o firmă
nume și prenumeIDNPtelefonadresă de e-mailadresă de livrareadresă IPidentificatori din cookie-uridate de localizarefotografie sau înregistrare videoistoricul comenzilor
Categorii speciale (art. 9), cu reguli mai stricte
starea de sănătatedate biometrice și geneticeopinii politiceconvingeri religioaseapartenența sindicalăviața sexuală sau orientarea
Legea 133/2011 → Legea 195/2024: ce s-a schimbat
Legea 195/2024 a fost adoptată pe 25 iulie 2024, publicată în Monitorul Oficial pe 23 august 2024 și se aplică din 23 august 2026. Transpune integral GDPR, Regulamentul (UE) 2016/679, și înlocuiește Legea 133/2011. Se aplică oricărei firme din Moldova care prelucrează date, indiferent de mărime, și firmelor străine care oferă bunuri sau servicii persoanelor din Moldova ori le urmăresc comportamentul (art. 3).
Înregistrarea la CNPDCP
Legea 133/2011
Operatorii se notificau la Centru înainte de a prelucra date.
Legea 195/2024
Notificarea dispare. În locul ei: responsabilitatea. Documentezi tu ce prelucrezi și dovedești conformitatea la control.
Amenda maximă
Legea 133/2011
Până la 100.000 de lei, prin Codul contravențional.
Legea 195/2024
Până la 2.000.000 de lei sau 2 % din cifra de afaceri anuală (art. 88), aplicate direct de CNPDCP.
Breșele de securitate
Legea 133/2011
Fără termen fix de notificare.
Legea 195/2024
Notificare la CNPDCP în cel mult 72 de ore de la aflare (art. 33) și informarea persoanelor când riscul e ridicat.
Responsabilul cu protecția datelor
Legea 133/2011
Rol practic inexistent.
Legea 195/2024
Obligatoriu pentru autorități, pentru monitorizarea sistematică la scară largă și pentru datele speciale la scară largă (art. 37–39).
Ce obligații are o firmă obișnuită
Un magazin online, un cabinet, o firmă de servicii cu câțiva angajați. Nu ai nevoie de un departament juridic, dar ai nevoie de aceste șapte lucruri, scrise și ținute la zi.
1
Un temei legal pentru fiecare prelucrare
Contractul cu clientul, o obligație legală, interesul legitim sau consimțământul. Consimțământul se cere separat, clar, și se retrage la fel de ușor cum s-a dat; căsuțele bifate dinainte nu sunt valabile. Pentru copii sub 14 ani consimte reprezentantul legal.
2
Informarea persoanelor (art. 13–14)
O politică de confidențialitate care spune cine ești, ce date iei, de ce, cui le dai, cât le ții și ce drepturi au oamenii. Nu un șablon copiat: trebuie să descrie exact ce faci.
3
Evidența activităților de prelucrare (art. 30)
Legea o cere peste 250 de angajați, dar și când prelucrarea nu e ocazională sau poate genera un risc. CNPDCP spune limpede că, în practică, aproape orice firmă intră aici. Un tabel cu procesele, categoriile de date, temeiul, destinatarii și termenele de păstrare este suficient.
4
Contract cu fiecare furnizor care îți prelucrează date (art. 28)
Hosting, CRM, contabilitate, procesator de plăți, platformă de e-mail. Fiecare are nevoie de un acord de prelucrare a datelor (DPA) semnat.
5
Măsuri de securitate (art. 32)
Acces pe bază de roluri, parole și autentificare în doi pași, criptare, copii de rezervă testate, jurnale de acces.
6
Procedură pentru incidente (art. 33)
Cine anunță, pe cine, în cât timp. Ai 72 de ore de la aflarea breșei ca să notifici CNPDCP, deci procedura trebuie să existe înainte de incident.
7
Răspuns la cererile persoanelor
Acces, rectificare, ștergere, restricționare, portabilitate, opoziție la marketing. Răspunzi gratuit, în cel mult o lună; termenul se poate prelungi cu două luni, dar numai dacă anunți în prima lună.
Ai nevoie de un responsabil cu protecția datelor (DPO)?
Desemnarea este obligatorie (art. 37–39) în trei situații:
- ești autoritate sau organism public;
- activitatea principală constă în monitorizarea periodică și sistematică a persoanelor, la scară largă (de exemplu profilare, urmărirea comportamentului online, supraveghere);
- activitatea principală constă în prelucrarea la scară largă a categoriilor speciale de date (art. 9) sau a datelor privind condamnări penale (art. 10).
Cele mai multe firme mici nu intră în niciuna dintre ele. Totuși, decizia trebuie scrisă: o pagină în care explici de ce nu ai nevoie de un DPO este o dovadă la control. Dacă desemnezi unul, poate fi un angajat sau un specialist extern; trebuie să aibă cunoștințe de specialitate, să fie independent și nu poate fi sancționat pentru că și-a făcut treaba. CNPDCP recomandă desemnarea chiar și când nu este obligatorie.
La IPHOST, responsabilul cu protecția datelor este persoana care semnează acest ghid. Clienții ne pot scrie pe această temă la adresa din acordul DPA.
Amenzile și cum se aplică
- 2.000.000 lei sau 2 % din cifra de afaceri anuală, pentru încălcarea principiilor, a drepturilor persoanelor, a regulilor de transfer sau a dispozițiilor CNPDCP (art. 88)
- 1.000.000 lei sau 1 % din cifra de afaceri, pentru lipsa evidenței, a contractelor cu furnizorii, a securității sau a notificării breșelor
- 10 % → 40 % → 100 % din cuantum în primul, al doilea și al treilea an de la 23 august 2026; obligațiile se aplică integral din prima zi
Se aplică suma mai mare dintre cele două. CNPDCP ține cont de gravitate, de intenție sau neglijență, de măsurile luate și de cooperare, iar pentru abateri minore poate da un avertisment în loc de amendă. O firmă care are documentele în ordine și reacționează corect la un incident se află, la control, în cu totul altă poziție decât una care nu le are.
Unde stau datele: serverele și transferul în afara țării
Transferul către alte state este permis doar cu garanții (art. 44–50): decizie de adecvare, clauze contractuale standard sau reguli corporatiste obligatorii. Spre Spațiul Economic European datele pot pleca liber; spre alte țări ai nevoie de clauze sau de autorizare. Cel mai simplu mod de a nu avea această problemă este să ții datele clienților pe servere din Moldova, cu un acord DPA semnat cu furnizorul de găzduire.
De făcut luna aceasta
- Listează toate locurile în care ai date personale: site, CRM, e-mail, contabilitate, telefon, hârtie.
- Scrie evidența prelucrărilor și politica de confidențialitate pe baza listei, nu invers.
- Semnează DPA cu fiecare furnizor; la cei din afara SEE, cere clauzele standard sau mută datele.
- Pune în scris cine ce face la o breșă și testează o dată procedura.
- Decide, în scris, dacă ai nevoie de DPO și cine răspunde de cererile persoanelor.
Întrebări frecvente
Răspunsuri scurte la cele mai frecvente întrebări pe această temă.
Orice informație despre o persoană fizică identificată sau identificabilă: nume, IDNP, telefon, e-mail, adresă, adresă IP, identificatori din cookie-uri, fotografie, istoricul comenzilor. Datele despre sănătate, biometrie, opinii politice, religie sau viață sexuală sunt categorii speciale, cu reguli mai stricte (art. 9 din Legea 195/2024).
Nu. Notificarea prealabilă din Legea 133/2011 nu mai există. Legea 195/2024 cere în schimb responsabilitate: ții evidența prelucrărilor, ai politica de confidențialitate și contractele cu furnizorii și le poți arăta la control.
De regulă nu. Responsabilul cu protecția datelor este obligatoriu pentru autorități publice, pentru monitorizarea sistematică la scară largă și pentru prelucrarea la scară largă a datelor speciale (art. 37–39). Decizia trebuie totuși scrisă, iar CNPDCP recomandă desemnarea unui responsabil chiar și când nu este obligatorie.
Până la 2.000.000 de lei sau 2 % din cifra de afaceri anuală, suma mai mare (art. 88). În primul an de la 23 august 2026 se aplică 10 % din cuantum, în al doilea 40 %, apoi integral. Pentru abateri minore CNPDCP poate da un avertisment.
În Spațiul Economic European, da, fără autorizare. În alte țări doar cu garanții: clauze contractuale standard, reguli corporatiste obligatorii sau decizie de adecvare (art. 44–50). Pe servere din Moldova problema nu apare, iar cu furnizorul de găzduire semnezi un acord DPA.