


3.000+
Активных клиентов
14+
Лет опыта
24/7
Техническая поддержка
Защита персональных данных в Молдове: что закон требует от вашей компании
Закон 195/2024 объясняет ответственный за защиту данных IPHOST: что такое персональные данные, какие у вас обязанности, когда нужен DPO и какие штрафы.
Marina Popușoi
CEO IPHOST · ответственный за защиту персональных данных
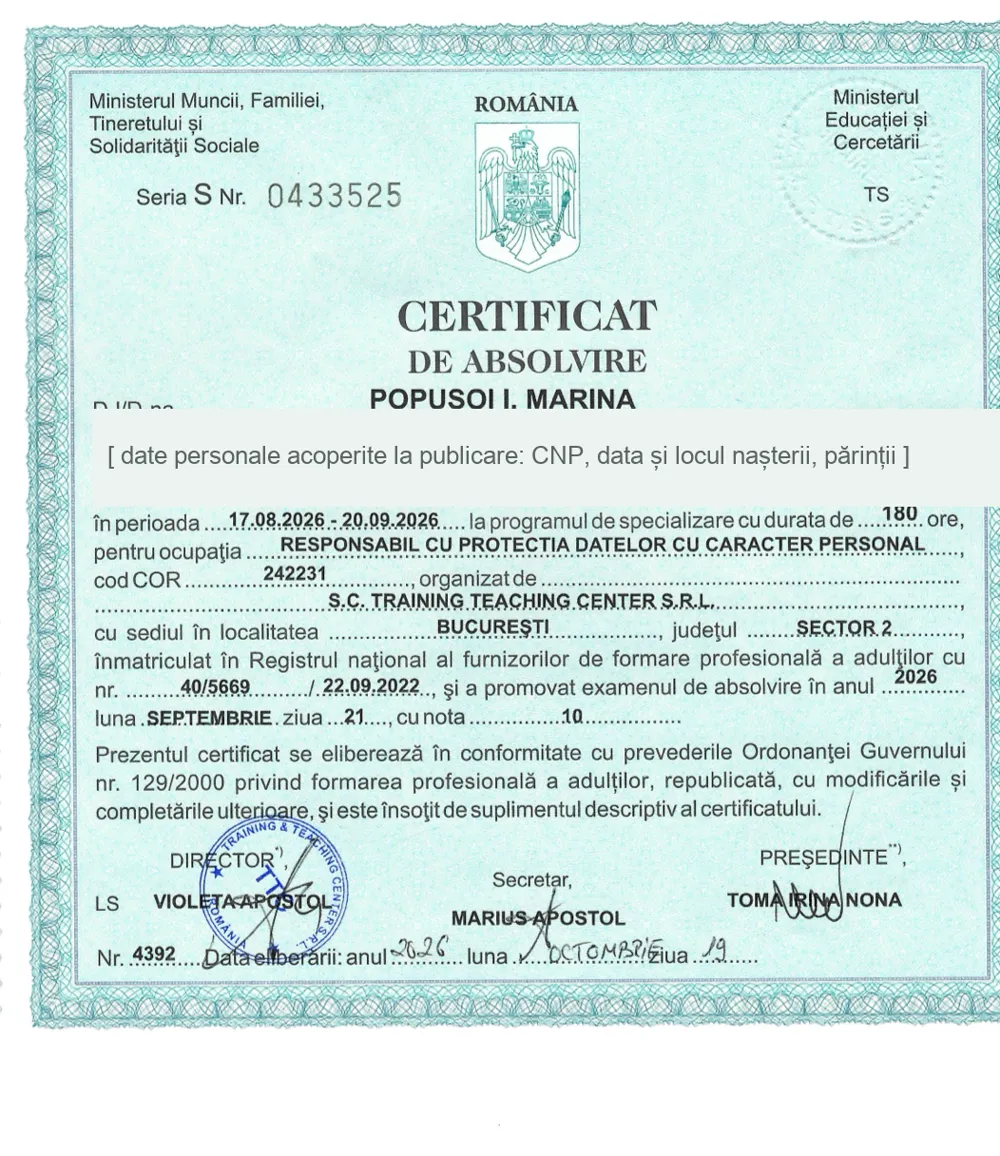
Сертификат об окончании программы специализации «Ответственный за защиту персональных данных» (код COR 242231, 180 часов, Training Teaching Center, Бухарест), выданный под эгидой Министерства образования и исследований и Министерства труда Румынии, октябрь 2026
Я прошла курс, чтобы точно знать, что закон требует от компании, которая хранит данные тысяч клиентов на своих серверах. Это руководство — то, что я хотела бы прочитать в самом начале: без жаргона, со статьями закона рядом с каждой обязанностью.
Обновлено 3 ноября 2026
Что такое персональные данные
Любая информация об идентифицированном или идентифицируемом физическом лице. Неважно, где она лежит — в CRM, в таблице Excel или в логах сервера: если она ведёт к конкретному человеку, это персональные данные, и на них распространяется закон.
Обычные примеры в компании
имя и фамилияIDNPтелефонадрес электронной почтыадрес доставкиIP-адресидентификаторы из cookieданные о местоположениифото или видеозаписьистория заказов
Особые категории (ст. 9), с более строгими правилами
состояние здоровьябиометрические и генетические данныеполитические взглядырелигиозные убеждениячленство в профсоюзесексуальная жизнь или ориентация
Закон 133/2011 → Закон 195/2024: что изменилось
Закон 195/2024 принят 25 июля 2024 года, опубликован в Monitorul Oficial 23 августа 2024 года и применяется с 23 августа 2026 года. Он полностью переносит GDPR — Регламент (ЕС) 2016/679 — и заменяет Закон 133/2011. Распространяется на любую компанию в Молдове, обрабатывающую данные, независимо от размера, и на иностранные компании, которые предлагают товары или услуги людям в Молдове либо отслеживают их поведение (ст. 3).
Регистрация в CNPDCP
Закон 133/2011
Операторы уведомляли Центр до начала обработки.
Закон 195/2024
Уведомление отменено. Вместо него — ответственность: вы сами документируете обработку и доказываете соответствие при проверке.
Максимальный штраф
Закон 133/2011
До 100 000 леев по Кодексу о правонарушениях.
Закон 195/2024
До 2 000 000 леев или 2 % годового оборота (ст. 88), налагается напрямую CNPDCP.
Утечки данных
Закон 133/2011
Без фиксированного срока уведомления.
Закон 195/2024
Уведомление CNPDCP не позднее 72 часов с момента обнаружения (ст. 33) и информирование людей при высоком риске.
Ответственный за защиту данных
Закон 133/2011
На практике роли не было.
Закон 195/2024
Обязателен для органов власти, при систематическом масштабном мониторинге и при масштабной обработке особых категорий данных (ст. 37–39).
Какие обязанности у обычной компании
Интернет-магазин, кабинет, сервисная фирма с несколькими сотрудниками. Юридический отдел не нужен, но нужны эти семь вещей — в письменном виде и в актуальном состоянии.
1
Правовое основание для каждой обработки
Договор с клиентом, законная обязанность, законный интерес или согласие. Согласие запрашивается отдельно и ясно, отзывается так же легко, как даётся; заранее отмеченные галочки недействительны. За детей младше 14 лет согласие даёт законный представитель.
2
Информирование людей (ст. 13–14)
Политика конфиденциальности, в которой сказано, кто вы, какие данные берёте, зачем, кому передаёте, сколько храните и какие права есть у людей. Не скопированный шаблон: она должна описывать именно то, что вы делаете.
3
Учёт операций обработки (ст. 30)
Закон требует его при более чем 250 сотрудниках, а также когда обработка не носит разовый характер или может создать риск. CNPDCP прямо говорит, что на практике под это подпадает почти любая компания. Достаточно таблицы с процессами, категориями данных, основанием, получателями и сроками хранения.
4
Договор с каждым поставщиком, обрабатывающим ваши данные (ст. 28)
Хостинг, CRM, бухгалтерия, платёжный провайдер, почтовая платформа. С каждым нужно подписанное соглашение об обработке данных (DPA).
5
Меры безопасности (ст. 32)
Доступ по ролям, пароли и двухфакторная аутентификация, шифрование, проверенные резервные копии, журналы доступа.
6
Процедура на случай инцидента (ст. 33)
Кто уведомляет, кого и в какой срок. У вас 72 часа с момента обнаружения утечки, чтобы уведомить CNPDCP, поэтому процедура должна существовать до инцидента.
7
Ответ на запросы людей
Доступ, исправление, удаление, ограничение, переносимость, возражение против маркетинга. Отвечаете бесплатно, не позднее одного месяца; срок можно продлить на два месяца, но только если предупредить в первый месяц.
Нужен ли вам ответственный за защиту данных (DPO)?
Назначение обязательно (ст. 37–39) в трёх случаях:
- вы орган власти или публичная организация;
- основная деятельность — регулярный и систематический мониторинг людей в большом масштабе (например, профилирование, отслеживание поведения онлайн, видеонаблюдение);
- основная деятельность — масштабная обработка особых категорий данных (ст. 9) или данных о судимостях (ст. 10).
Большинство небольших компаний не подпадают ни под один из них. Но решение нужно зафиксировать: страница, где вы объясняете, почему DPO не нужен, — это доказательство при проверке. Если назначаете, это может быть сотрудник или внешний специалист; он должен обладать специальными знаниями, быть независимым и не может быть наказан за добросовестное выполнение обязанностей. CNPDCP рекомендует назначать DPO даже там, где это не обязательно.
В IPHOST ответственный за защиту данных — человек, подписавший это руководство. Клиенты могут писать по этой теме на адрес, указанный в соглашении DPA.
Штрафы и как они применяются
- 2 000 000 леев или 2 % годового оборота — за нарушение принципов, прав людей, правил трансграничной передачи или предписаний CNPDCP (ст. 88)
- 1 000 000 леев или 1 % оборота — за отсутствие учёта, договоров с поставщиками, мер безопасности или уведомления об утечке
- 10 % → 40 % → 100 % от суммы в первый, второй и третий год с 23 августа 2026; сами обязанности действуют в полном объёме с первого дня
Применяется большая из двух сумм. CNPDCP учитывает тяжесть, умысел или небрежность, принятые меры и сотрудничество, а за мелкие нарушения может вынести предупреждение вместо штрафа. Компания, у которой документы в порядке и которая правильно реагирует на инцидент, при проверке находится в совершенно другом положении, чем та, у которой их нет.
Где хранятся данные: серверы и передача за границу
Передача в другие государства допускается только с гарантиями (ст. 44–50): решение об адекватности, стандартные договорные условия или обязательные корпоративные правила. В Европейскую экономическую зону данные могут передаваться свободно; в другие страны нужны условия или разрешение. Самый простой способ не иметь этой проблемы — хранить данные клиентов на серверах в Молдове, с подписанным соглашением DPA с хостинг-провайдером.
Хостинг в соответствии с Законом 195/2024 · Соглашение DPA IPHOST
Что сделать в этом месяце
- Перечислите все места, где у вас есть персональные данные: сайт, CRM, почта, бухгалтерия, телефон, бумага.
- Составьте учёт обработки и политику конфиденциальности на основе этого списка, а не наоборот.
- Подпишите DPA с каждым поставщиком; у тех, кто за пределами ЕЭЗ, запросите стандартные условия или перенесите данные.
- Запишите, кто что делает при утечке, и один раз проверьте процедуру.
- Решите письменно, нужен ли вам DPO и кто отвечает на запросы людей.
Часто задаваемые вопросы
Короткие ответы на самые частые вопросы по этой теме.
Любая информация об идентифицированном или идентифицируемом физическом лице: имя, IDNP, телефон, e-mail, адрес, IP-адрес, идентификаторы из cookie, фотография, история заказов. Данные о здоровье, биометрии, политических взглядах, религии или сексуальной жизни — особые категории с более строгими правилами (ст. 9 Закона 195/2024).
Нет. Предварительного уведомления из Закона 133/2011 больше нет. Закон 195/2024 вместо этого требует ответственности: вы ведёте учёт обработки, у вас есть политика конфиденциальности и договоры с поставщиками, и вы можете показать их при проверке.
Как правило, нет. Ответственный за защиту данных обязателен для органов власти, при систематическом масштабном мониторинге и при масштабной обработке особых категорий данных (ст. 37–39). Решение всё же нужно зафиксировать письменно, а CNPDCP рекомендует назначать ответственного даже там, где это не обязательно.
До 2 000 000 леев или 2 % годового оборота — большая из сумм (ст. 88). В первый год с 23 августа 2026 применяется 10 % от суммы, во второй — 40 %, затем полностью. За мелкие нарушения CNPDCP может вынести предупреждение.
В Европейской экономической зоне — да, без разрешения. В других странах только с гарантиями: стандартные договорные условия, обязательные корпоративные правила или решение об адекватности (ст. 44–50). На серверах в Молдове проблемы не возникает, а с хостинг-провайдером вы подписываете соглашение DPA.